
Le Google Consent Mode v2 a transformé la collecte de données en une exigence technique stricte pour maintenir les performances publicitaires. Pourtant, de nombreuses structures web se contentent encore d’une installation superficielle, s’exposant ainsi à des pertes de revenus massives et à une dégradation brutale de leur image de marque auprès de clients exigeants.
Cet article détaille la méthodologie nécessaire pour instaurer une gestion du consentement RGPD pérenne au sein de votre agence. Nous allons faire le point sur les processus de contrôle continu et la répartition des responsabilités pour sécuriser durablement vos actifs numériques.
- Pourquoi la gestion du consentement RGPD en agence définit votre sérieux opérationnel
- L’inventaire exhaustif des traceurs comme socle de votre démarche
- Déploiement d’une CMP : automatisation technique et choix stratégiques
- Maintenance et contrôle continu lors des mises à jour du site
- Clarification juridique des rôles et matrice de responsabilités
- Optimisation de l’expérience utilisateur et collecte de preuves
Pourquoi la gestion du consentement RGPD en agence définit votre sérieux opérationnel
La conformité RGPD repose sur le triptyque méthode, gouvernance et contrôle technique continu. Le Google Consent Mode v2 impose désormais une gestion stricte des signaux pour maintenir les performances publicitaires et éviter les sanctions réputationnelles liées aux traceurs tiers.
Cette rigueur protège l’image de votre agence et évite de transformer un simple pixel en bombe à retardement pour votre crédibilité.
Les risques réels pour la réputation de votre structure web
Une agence négligente sur le RGPD renvoie une image d’amateurisme technique. L’image de marque en pâtit directement auprès des clients matures. Une fuite de données ou une mise en demeure CNIL ruine des années de confiance.
Le frein commercial devient alors palpable. Les prospects exigeants exigent des garanties juridiques strictes. Sans méthode claire, vous perdez des appels d’offres face à des structures plus rigoureuses et transparentes.
La réputation d’une agence web se construit sur sa capacité à sécuriser les actifs numériques et juridiques de ses clients.
L’influence directe du Google Consent Mode v2 sur vos campagnes
Abordons l’aspect technique du Google Consent Mode v2. Sans signal de consentement valide, les balises Google Ads ne collectent plus de données. Cela rend l’optimisation des conversions impossible pour vos clients.
La perte de données marketing est brutale. Le pilotage des budgets devient aveugle sans modélisation des conversions. C’est un risque majeur pour la rentabilité des investissements publicitaires gérés par l’agence.
En fait, comprendre les avantages et inconvénients du marketing automation pour PME montre que l’automatisation nécessite une base de données conforme pour fonctionner réellement.
Les quatre piliers juridiques d’un choix utilisateur valide
Définissez le consentement valide. Il doit être libre, spécifique, éclairé et univoque. L’utilisateur ne doit subir aucune pression pour accepter les cookies. Chaque finalité doit être clairement identifiée sans aucune ambiguïté.
Consentement libre (sans contrainte), spécifique (par finalité), éclairé (information claire) et univoque (action positive).
Rappelez la règle du refus simple. La CNIL impose que refuser soit aussi facile qu’accepter. Un bouton « Tout refuser » au premier niveau est désormais indispensable pour la conformité de vos interfaces.
- Consentement libre sans contrainte
- Spécificité par finalité de traitement
- Information claire sur les traceurs
- Action positive univoque
L’inventaire exhaustif des traceurs comme socle de votre démarche
Après avoir compris les enjeux, il faut passer à l’action technique en commençant par une cartographie précise de l’existant. Cet article détaille la méthodologie essentielle pour les agences web afin de gérer le consentement RGPD de manière pérenne.
Recenser les outils tiers et leurs finalités précises
Vous devez d’abord lister chaque script présent sur le site. Identifiez les pixels Facebook, les outils d’analyse comme Google Analytics ou les chatbots. Chaque service externe dépose des cookies qu’il faut catégoriser rigoureusement. L’inventaire doit être exhaustif.
Précisez ensuite les finalités de chaque traceur. S’agit-il de publicité ciblée ou de mesure d’audience ? Cette distinction est fondamentale pour le paramétrage futur de votre bandeau de consentement.
Pour chaque outil, vous devez identifier : la finalité du traitement, les cookies utilisés, le responsable du traitement, la durée de conservation et la base légale.
L’ajout d’un module pour PrestaShop impacte souvent la liste des cookies. Restez vigilant lors de chaque installation pour maintenir votre inventaire à jour.
Rédiger une politique de confidentialité sans copier-coller
Évitez les modèles génériques trouvés sur le web. Votre politique doit être le reflet exact des traitements réels. Mentionnez les durées de conservation spécifiques à chaque type de donnée collectée.
Détaillez clairement les droits des utilisateurs. Expliquez comment ils peuvent accéder à leurs données ou demander leur suppression. Une documentation transparente renforce la crédibilité de l’agence auprès des régulateurs.
Utilisez votre back office WordPress pour intégrer et mettre à jour ces pages de documentation. C’est le lieu idéal pour centraliser ces informations juridiques.
Déterminer les bases légales pour chaque traitement de données
Distinguez les bases légales. Les cookies techniques nécessaires au fonctionnement du site sont exemptés de consentement. En revanche, les traceurs publicitaires reposent sur le consentement explicite. L’intérêt légitime doit être utilisé avec une grande prudence.
Justifiez l’usage de chaque outil. Pourquoi utilisez-vous ce pixel spécifique ? La réponse doit figurer dans votre registre de traitements pour répondre aux exigences de la CNIL.
La base légale n’est pas un choix arbitraire mais une nécessité juridique dictée par la nature même du traitement de données.
Déploiement d’une CMP : automatisation technique et choix stratégiques
Une fois l’inventaire terminé, l’outil technique prend le relais pour automatiser la collecte du consentement au quotidien.
Le rôle exact de l’outil face à votre logique métier
Une CMP comme Cookiebot automatise la détection. Cependant, elle ne remplace pas la réflexion humaine. L’agence reste maître de la configuration et de la stratégie de conformité globale.
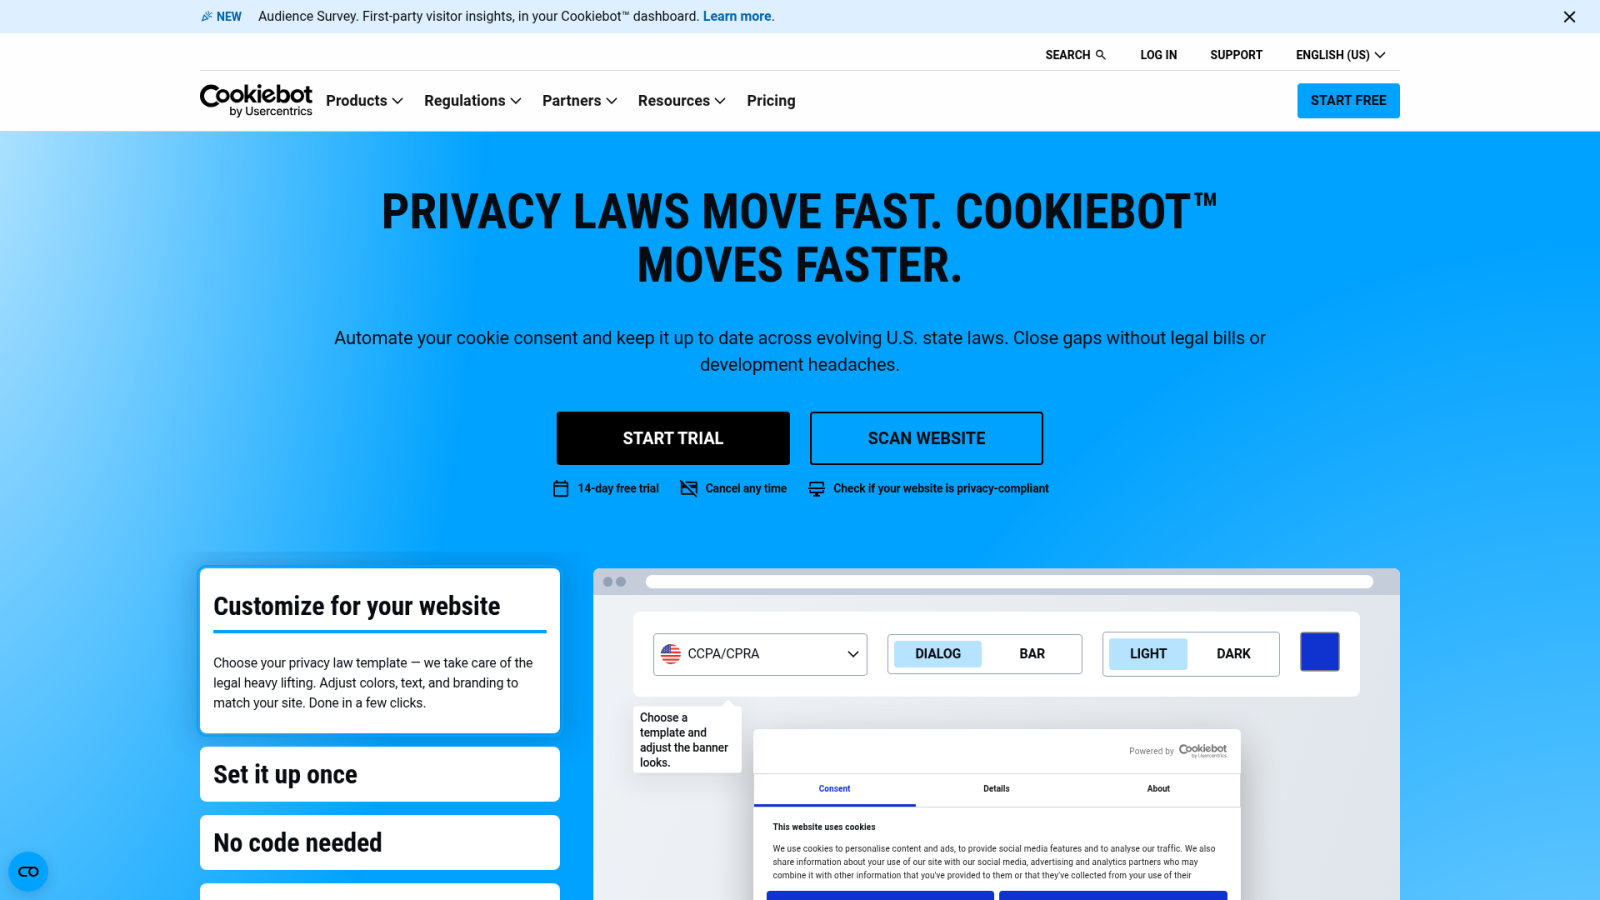
L’outil exécute les ordres techniques. Il bloque les scripts selon les réglages définis par vos experts. Ne déléguez pas la responsabilité juridique à un simple logiciel tiers.
Pensez à l’intégration globale, comme avec un connecteur WooCommerce, pour illustrer l’écosystème e-commerce. L’outil n’est qu’un rouage. La méthode de l’agence prime.
Bloquer les cookies non essentiels avant toute interaction
Le blocage préalable est impératif. Aucun cookie non essentiel ne doit être déposé avant le clic de l’internaute. Utilisez des mécanismes de mise en attente des tags via Google Tag Manager pour garantir ce comportement.
Aucun cookie non essentiel ne doit être déposé avant le clic. L’utilisation de la mise en attente des tags via GTM est la seule garantie réelle.
Vérifiez la neutralité du bandeau. Aucun choix ne doit être pré-sélectionné. L’utilisateur doit pouvoir naviguer sans être harcelé par des pop-ups bloquantes ou intrusives.
Voici les points de contrôle fondamentaux pour votre interface :
- Blocage des scripts marketing
- Attente du signal positif
- Absence de pré-clage
- Respect du Do Not Track
Permettre une modification des préférences simple et accessible
L’utilisateur doit pouvoir changer d’avis. Intégrez un lien persistant en pied de page ou un widget discret. La révocation du consentement doit être aussi simple que son obtention initiale.
Le retrait du consentement RGPD doit être aussi simple que son obtention. Le règlement impose une équivalence des moyens pour que l’utilisateur garde le contrôle total.
Assurez la synchronisation technique. Si l’utilisateur retire son accord, les scripts actifs doivent cesser immédiatement. Testez régulièrement ce flux pour éviter les fuites de données post-refus.
La personnalisation est la clé, tout comme savoir comment changer la langue sur le back office de PrestaShop. Offrez une interface claire et réactive à vos visiteurs.
Maintenance et contrôle continu lors des mises à jour du site
La conformité n’est pas un état figé mais un processus qui doit suivre chaque évolution technique du site.
Auditer les nouveaux tags avant chaque mise en production
Instaurez une vérification systématique. L’ajout d’un simple pixel publicitaire peut invalider votre conformité. Validez toujours la catégorie du nouveau traceur dans votre interface de gestion CMP.
Testez le déclenchement en environnement de recette. Vérifiez que le nouveau script respecte bien les conditions de blocage. Une erreur de configuration est vite arrivée lors d’un déploiement.
Consultez notre guide sur comment mettre à jour un plugin WordPress car ces opérations introduisent souvent de nouveaux cookies. Restez vigilant sur chaque extension ajoutée.
- Détection de nouveaux traceurs via scan.
- Catégorisation (essentiel, marketing, stat).
- Vérification du blocage pré-consentement.
- Test fonctionnel du bandeau cookies.
- Mise à jour de la documentation légale.
Intégrer la conformité dans votre workflow de déploiement
Ajoutez une étape RGPD dans votre checklist de recette. Chaque projet doit passer ce filtre avant la mise en ligne. Automatisez des scans réguliers pour détecter d’éventuels cookies orphelins ou oubliés par les développeurs.
Sensibilisez vos équipes techniques. Le respect de la vie privée doit devenir un réflexe au même titre que la performance ou la sécurité du code produit.
Comprendre l’architecture globale, comme pour l’ AS/400 c’est quoi, aide à percevoir l’importance de la pérennité des systèmes bien documentés.
La conformité RGPD est un processus continu qui s’adapte aux évolutions constantes des sites et des outils marketing pour protéger durablement l’agence et ses clients.
Mise à jour documentaire à chaque évolution fonctionnelle
Synchronisez votre politique de cookies. Si vous changez d’outil marketing, la documentation doit suivre immédiatement. Informez le client des impacts juridiques liés aux nouvelles finalités de traitement identifiées.
La transparence est votre meilleure protection. Un client informé est un client qui comprend la valeur de votre maintenance. Ne laissez jamais de décalage entre la technique et le juridique.
Cet article détaille la méthodologie essentielle pour les agences web afin de gérer le consentement RGPD de manière pérenne. Voici les piliers de votre mise à jour :
- Mise à jour du registre des traitements.
- Révision de la politique cookies publique.
- Information transparente du client final.
- Archivage rigoureux des versions précédentes.
Clarification juridique des rôles et matrice de responsabilités
Pour éviter tout litige, il est fondamental de définir précisément qui fait quoi entre l’agence et le client final.
Le client est le Responsable de traitement (décideur), tandis que l’agence est le Sous-traitant (exécutant technique).
Établir une matrice RACI entre l’agence et son client
Définissez les rôles avec une matrice RACI. Qui valide les outils ? Qui assure le paramétrage technique ? Le propriétaire du site reste le responsable de traitement légal. L’agence agit comme prestataire technique.
Clarifiez les attentes dès le début du projet. Cette répartition évite les zones d’ombre en cas de contrôle de la CNIL. Elle prévient aussi les plaintes d’un utilisateur mécontent.
La clarté contractuelle sur les responsabilités RGPD est le meilleur rempart contre les litiges entre une agence et son client.
Sécuriser vos contrats avec des clauses de prestation claires
Limitez votre responsabilité aux aspects techniques. Précisez que le choix final des outils appartient au client. Votre obligation de conseil doit être formalisée par écrit systématiquement.
Protégez-vous contre les demandes risquées. Si un client exige de contourner le RGPD, documentez votre refus. Cela servira de preuve en cas de problème futur.
Cet article détaille la méthodologie essentielle pour les agences web afin de gérer le consentement RGPD de manière pérenne. Il souligne l’importance de structurer l’approche, de définir les responsabilités et d’assurer un contrôle continu face aux évolutions des sites clients. Bref, c’est un enjeu majeur pour les indépendants du web.
Gérer les demandes d’accès aux données efficacement
Prévoyez une procédure pour les demandes d’accès (DSAR). L’utilisateur a le droit de savoir quelles données sont collectées. Centralisez les preuves de consentement pour répondre aux audits réglementaires.
L’anonymisation des logs est une bonne pratique. Conservez uniquement ce qui est nécessaire pour prouver la validité du recueil. Un système de gestion des preuves robuste est un atout.
Utilisez la commande BETWEEN SQL pour retrouver des données dans les bases de logs. La précision technique garantit votre réactivité face aux demandes des utilisateurs.
Optimisation de l’expérience utilisateur et collecte de preuves
Enfin, la conformité ne doit pas sacrifier l’expérience utilisateur, mais au contraire s’y intégrer intelligemment.
L’influence du design sur le taux d’acceptation légal
Adaptez l’esthétique sans manipuler l’utilisateur. Un design clair et respectueux renforce la confiance des visiteurs. Utilisez des contrastes suffisants pour rendre les options de refus parfaitement lisibles.
Évitez les bannières trop intrusives qui bloquent le contenu. Une intégration harmonieuse favorise un consentement éclairé plutôt qu’un clic d’agacement. C’est un équilibre subtil à trouver en UX.
Pour parfaire l’intégration visuelle de vos bannières, vous pouvez utiliser un container Elementor en pleine largeur. Cela garantit une cohérence graphique absolue sur votre interface.
Stratégies pour éviter les dark patterns sanctionnables
Proscrivez les dark patterns. Les cases pré-cochées et les boutons de refus dissimulés sont sévèrement sanctionnés par la CNIL. Valorisez la transparence totale pour transformer la contrainte RGPD en un avantage concurrentiel basé sur l’éthique.
Soyez honnête sur l’usage des données. Expliquez simplement pourquoi vous avez besoin de tel cookie. La clarté réduit souvent la méfiance naturelle des internautes face au tracking.
Même sur un site vitrine complexe, la simplification des interfaces reste votre meilleure alliée. L’utilisateur doit comprendre ses droits en un coup d’œil.
Méthodologie de preuve pour répondre aux audits réglementaires
Archivez vos logs de consentement de façon sécurisée. Vous devez pouvoir démontrer la validité du recueil à tout moment. Chaque mise à jour du bandeau doit être historisée précisément.
Préparez-vous à un éventuel audit. La documentation technique et juridique doit être accessible et à jour. C’est cette rigueur qui prouvera votre professionnalisme en tant qu’agence web responsable.
La conformité est un processus continu qui s’adapte aux évolutions constantes des sites et des outils marketing, exigeant une vigilance de chaque instant.
Intégrez le contrôle RGPD dans votre routine de maintenance PrestaShop. Cela sécurise vos clients et pérennise votre collaboration technique sur le long terme.
Sécurisez vos projets web en intégrant la conformité RGPD via une matrice RACI claire et un contrôle technique continu. Cette rigueur opérationnelle protège votre réputation tout en garantissant la performance de vos campagnes marketing. Adoptez dès maintenant ces processus structurés pour transformer les contraintes juridiques en un levier de croissance durable.
