
La cybercriminalité a franchi un nouveau cap technique : le groupe Nitrogen a récemment exfiltré 8 téraoctets de données chez Foxconn, prouvant que même les géants industriels vacillent.
Entre l’usage détourné de modèles comme DeepSeek pour coder des ransomwares et les mouchards système préinstallés sur certains smartphones, votre périmètre numérique n’a jamais été aussi exposé.
Face à cette sophistication croissante, cet article décortique les dernières menaces pour vous aider à blinder vos infrastructures. On fait le point ensemble sur les parades indispensables pour protéger vos actifs stratégiques.
Rançongiciels et vers autonomes : quand l’IA s’en mêle
Les cyberattaques évoluent avec l’usage de modèles comme DeepSeek pour générer des ransomwares sophistiqués. Cette automatisation par l’intelligence artificielle permet de créer des malwares capables de s’auto-propager, rendant la détection traditionnelle par signature totalement obsolète.
L’émergence de l’intelligence artificielle facilite désormais la conception de codes malveillants redoutables. DeepSeek, par exemple, permet de générer des keyloggers ou des ransomwares en abaissant drastiquement les barrières techniques. Cette technologie transforme radicalement la menace numérique actuelle.
Le ransomware est un malware qui chiffre vos données et exige une rançon pour leur restitution, à l’image du célèbre WannaCry.
Le gang Nitrogen illustre parfaitement cette dangerosité avec le vol colossal de 8 To de données chez Foxconn. Comprendre l’ impact IA digital devient vital pour anticiper ces fuites massives.
Les vers autonomes pilotés par l’IA représentent une nouvelle génération de cyberattaques, capables d’adapter leurs stratégies en temps réel pour paralyser des réseaux entiers sans aide humaine.
Ces nouveaux vers autonomes n’attendent plus aucune action humaine pour frapper. Ils analysent leurs cibles et choisissent la voie d’attaque la plus efficace. Bref, ils raisonnent pour paralyser vos infrastructures en toute autonomie.
Supply chain logicielle : vos bibliothèques sous surveillance
Mais au-delà de l’IA, le danger se cache souvent dans les outils que nous utilisons chaque jour, au cœur même de nos bibliothèques logicielles.
L’attaque massive sur l’AUR d’Arch Linux, touchant jusqu’à 1 900 paquets, prouve la fragilité de nos écosystèmes. Même la populaire bibliothèque Axios a subi une injection de cheval de Troie via npm. Vos dépendances tierces sont clairement devenues des cibles prioritaires.
La sécurité d’une infrastructure moderne ne dépend plus uniquement de son propre code, mais de l’intégrité de chaque micro-service connecté au réseau.
Le piratage de Vercel illustre parfaitement ce risque, une intrusion survenue via l’outil tiers Context.ai. Cette faille a exposé des clés API et du code source, rappelant que tout accès accordé à un service externe fragilise votre propre périmètre.
La sécurité d’une infrastructure moderne ne dépend plus uniquement de son propre code, mais de l’intégrité de chaque micro-service connecté au réseau.
Des attaquants rachètent désormais des plugins WordPress établis pour y injecter discrètement des backdoors. Pour éviter ce piège, je vous conseille de surveiller vos extensions et d’apprendre comment mettre à jour un plugin WordPress en toute sécurité. Soyez vigilants lors des changements de propriétaires.
Phishing 2.0 et contournement de la double authentification
Pourtant, même un logiciel parfaitement sain ne peut rien contre la manipulation psychologique, surtout quand elle devient techniquement imparable.
Les plateformes Tycoon 2FA et Kali365 redéfinissent la menace en volant vos jetons de session. Ce procédé contourne radicalement la double authentification classique sans même avoir besoin de vos mots de passe.
Le phishing utilise des communications frauduleuses pour tromper les victimes. L’ingénierie sociale repose sur la manipulation psychologique des individus pour obtenir un accès.
Je constate que les AI Overviews de Google peuvent aussi vous diriger vers de faux supports clients. Ces erreurs facilitent les arnaques par SMS, alors restez vigilants avant d’utiliser un outil pour envoyer un SMS en anonyme.
- Faux installateurs de logiciels IA comme Claude Code diffusés sur le web.
- Notifications de sécurité VS Code frauduleuses ciblant les développeurs sur GitHub.
- Courriers fiscaux trompeurs incitant à déclarer vos actifs en cryptomonnaies.
Mouchards d’usine : vos appareils vous espionnent-ils ?
Alors voilà le constat : le piège peut être tendu avant même que vous ne déballiez votre nouvel appareil électronique.
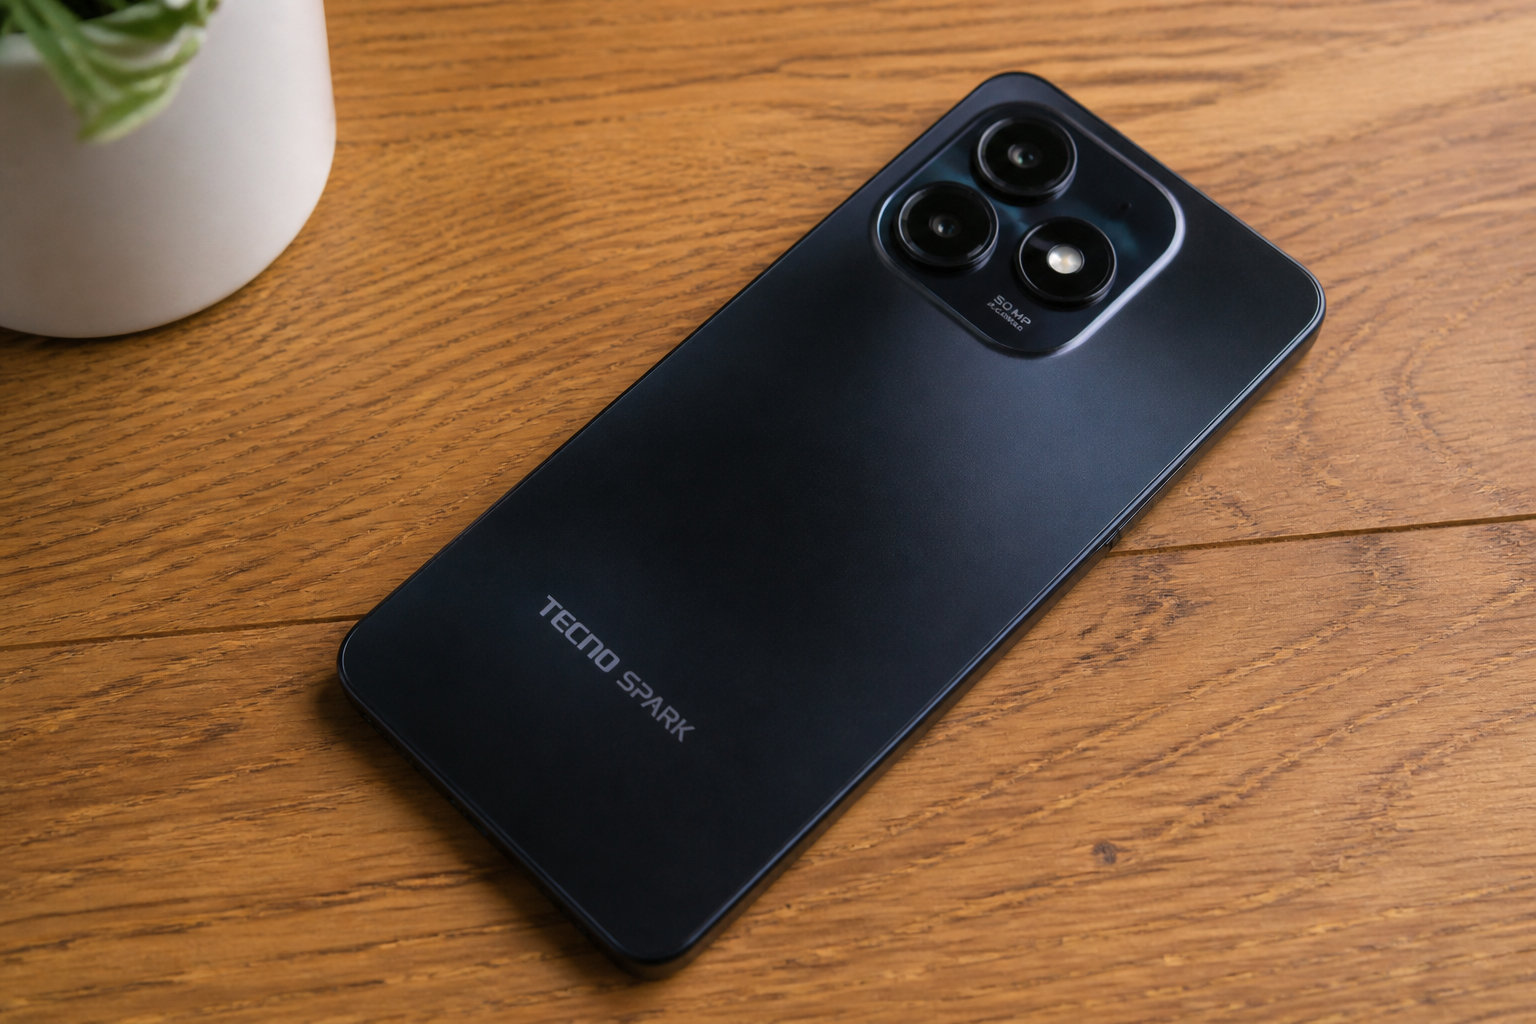
Certains smartphones Transsion, notamment les marques Tecno et itel, ont été épinglés pour l’intégration d’un mouchard système natif. Ce logiciel malveillant, ancré dans la partition système, est techniquement indésinstallable pour l’utilisateur lambda.
Le problème touche aussi l’informatique fixe. Geekom a récemment dû retirer un pilote réseau malveillant, tandis que des écrans LG UltraGear imposent des publicités McAfee répétitives. Ces intrusions transforment votre matériel en vecteur de risques publicitaires ou sécuritaires.
Cet article présente un panorama des menaces numériques et des incidents de cybersécurité récents, incluant divers types de malwares et de vulnérabilités. Pour vous protéger, restez vigilant face au phishing et maintenez vos systèmes à jour. Si un doute persiste, une analyse antivirus complète ou une réinitialisation d’usine restent vos meilleures armes.
Glassworm et RAMwavDroid : l’art de la dissimulation furtive
Bref, qu’il s’agisse de matériel ou de logiciel, la tendance est à l’invisibilité totale pour l’utilisateur lambda.
Le malware furtif RAMwavDroid illustre parfaitement cette menace sur Android. En manipulant les algorithmes de compression des fichiers APK, ce logiciel malveillant devient totalement indétectable pour les outils d’analyse classiques. Il contourne ainsi vos barrières de sécurité habituelles.
Le malware Lotus Wiper a ciblé le secteur énergétique vénézuélien pour effacer des données, tandis que FAST16, actif dès 2005, prouve que le sabotage industriel de précision n’est pas nouveau.
Les extensions comme Adblock for YouTube ou celles de VS Code servent désormais de chevaux de Troie modernes. Un employé de GitHub en a fait les frais, perdant ses accès critiques après l’installation d’un outil de développement compromis.
Guide de survie pour blinder votre périmètre numérique
Donc, face à cette galerie des horreurs, comment reprendre le contrôle de votre vie numérique sans devenir paranoïaque ?
Je vous recommande une vigilance absolue sur vos cookies. Une erreur de type 400 bad request request header or cookie too large n’est pas qu’un bug, c’est un signal d’alerte.
Passez impérativement aux passkeys FIDO2 pour stopper 99,99 % des tentatives de phishing. C’est radical et bien plus efficace que les vieux codes SMS que les pirates interceptent désormais sans effort.
Appliquez les mises à jour système, adoptez des mots de passe robustes avec MFA (FIDO2) et auditez vos extensions de navigateur.
Faites le ménage dans vos extensions, car elles voient tout ce que vous tapez. Gardez le strict nécessaire et vérifiez chaque autorisation pour éviter de transformer votre navigateur en mouchard.
Enfin, gardez vos systèmes à jour pour corriger les failles zero-day. Cet article présente un panorama des menaces numériques et des incidents de cybersécurité récents, incluant divers types de malwares et de vecteurs d’attaque sophistiqués.
Face à l’automatisation des ransomwares par l’IA et la fragilité des bibliothèques logicielles, votre vigilance est vitale. Adoptez une hygiène numérique stricte : auditez vos extensions et activez des clés FIDO2 pour sécuriser vos accès. Protégez vos actifs dès aujourd’hui pour garantir votre sérénité numérique demain. Anticipez la menace, car le code ne dort jamais.
