
Le nombre de cyberattaques exploitant des vulnérabilités logicielles a bondi, mettant en péril l’intégrité des infrastructures mondiales. Des failles zero-day aux injections SQL, chaque faiblesse de code représente une porte ouverte pour des exploits critiques capables de paralyser vos systèmes. Pourtant, on néglige encore trop souvent l’impact dévastateur qu’une simple erreur de configuration peut avoir sur la confidentialité de vos données.
Cet article décortique les mécanismes techniques de ces menaces et analyse des cas concrets récents pour vous aider à renforcer votre posture de sécurité. Nous allons faire le point sur les stratégies de protection indispensables et le rôle ambivalent de l’IA dans cette course permanente à la résilience.
- Failles sécurité informatique : Anatomie des vulnérabilités modernes
- Brèches majeures : Retour sur les exploits récents
- Intelligence Artificielle : L’ambivalence de la défense automatisée
- Origines des faiblesses : Identifier les points de rupture
- Stratégies de résilience : Sécuriser durablement vos infrastructures
Failles sécurité informatique : Anatomie des vulnérabilités modernes
Une vulnérabilité est une faiblesse de code, tandis que l’exploit en est l’utilisation malveillante. Des failles critiques comme Squidbleed active depuis 1997 ou la backdoor XZ illustrent l’urgence de correctifs face aux injections SQL et aux fuites de données massives.
Cet article explore les failles de sécurité et vulnérabilités marquantes, des zero-day aux exploits critiques, en offrant des analyses techniques et des conseils de protection. Il détaille également de nombreux cas concrets récents, soulignant l’importance des mises à jour et le rôle ambivalent de l’IA.
Distinguer vulnérabilité, exploit et violation de données
Une vulnérabilité représente une erreur de conception logicielle. L’exploit constitue l’outil technique activant cette faille spécifique. C’est votre porte d’entrée principale vers le système informatique ciblé.
Vulnérabilité : faiblesse du code. Exploit : méthode d’attaque. Violation de données : exfiltration ou compromission finale des informations sensibles.
La violation de données survient après une intrusion réussie. Les informations sensibles sont alors exfiltrées ou modifiées. Vos infrastructures perdent immédiatement leur intégrité et leur confidentialité pour votre sécurité.
Comprendre cette chaîne est vital pour votre défense. Chaque étape nécessite une réponse technique spécifique et immédiate.
Mécanique et dangerosité des failles zero-day
Une faille zero-day est inconnue de l’éditeur du logiciel. Aucun correctif n’existe au moment de la première attaque. Le pirate dispose d’une avance tactique redoutable. Vous êtes alors totalement exposés à une menace invisible et furtive.
Une faille zero-day ne laisse aucun répit aux administrateurs systèmes, car chaque seconde d’indécision augmente les chances d’une compromission totale et irréversible de votre réseau.
La réactivité de vos équipes devient le seul rempart. Il faut isoler les segments réseau touchés avant la publication du patch officiel.
Surveillez les alertes de sécurité. Appliquez les mesures de contournement temporaires sans tarder.
Topologie des menaces critiques actuelles
Les injections SQL permettent de manipuler vos bases de données. Les failles XSS ciblent vos utilisateurs via leurs navigateurs. Ce sont des vecteurs de compromission extrêmement fréquents.
Les contrôles d’accès défaillants ouvrent des portes interdites. Un utilisateur lambda peut alors obtenir des droits d’administrateur. Cela fragilise l’ensemble de vos systèmes distribués modernes.
- Risques des backdoors dans les bibliothèques tierces
- Dangers des API mal sécurisées
- Impact des erreurs de configuration
Brèches majeures : Retour sur les exploits récents
Mais au-delà de la théorie, les incidents récents prouvent que même les systèmes les plus robustes peuvent vaciller.
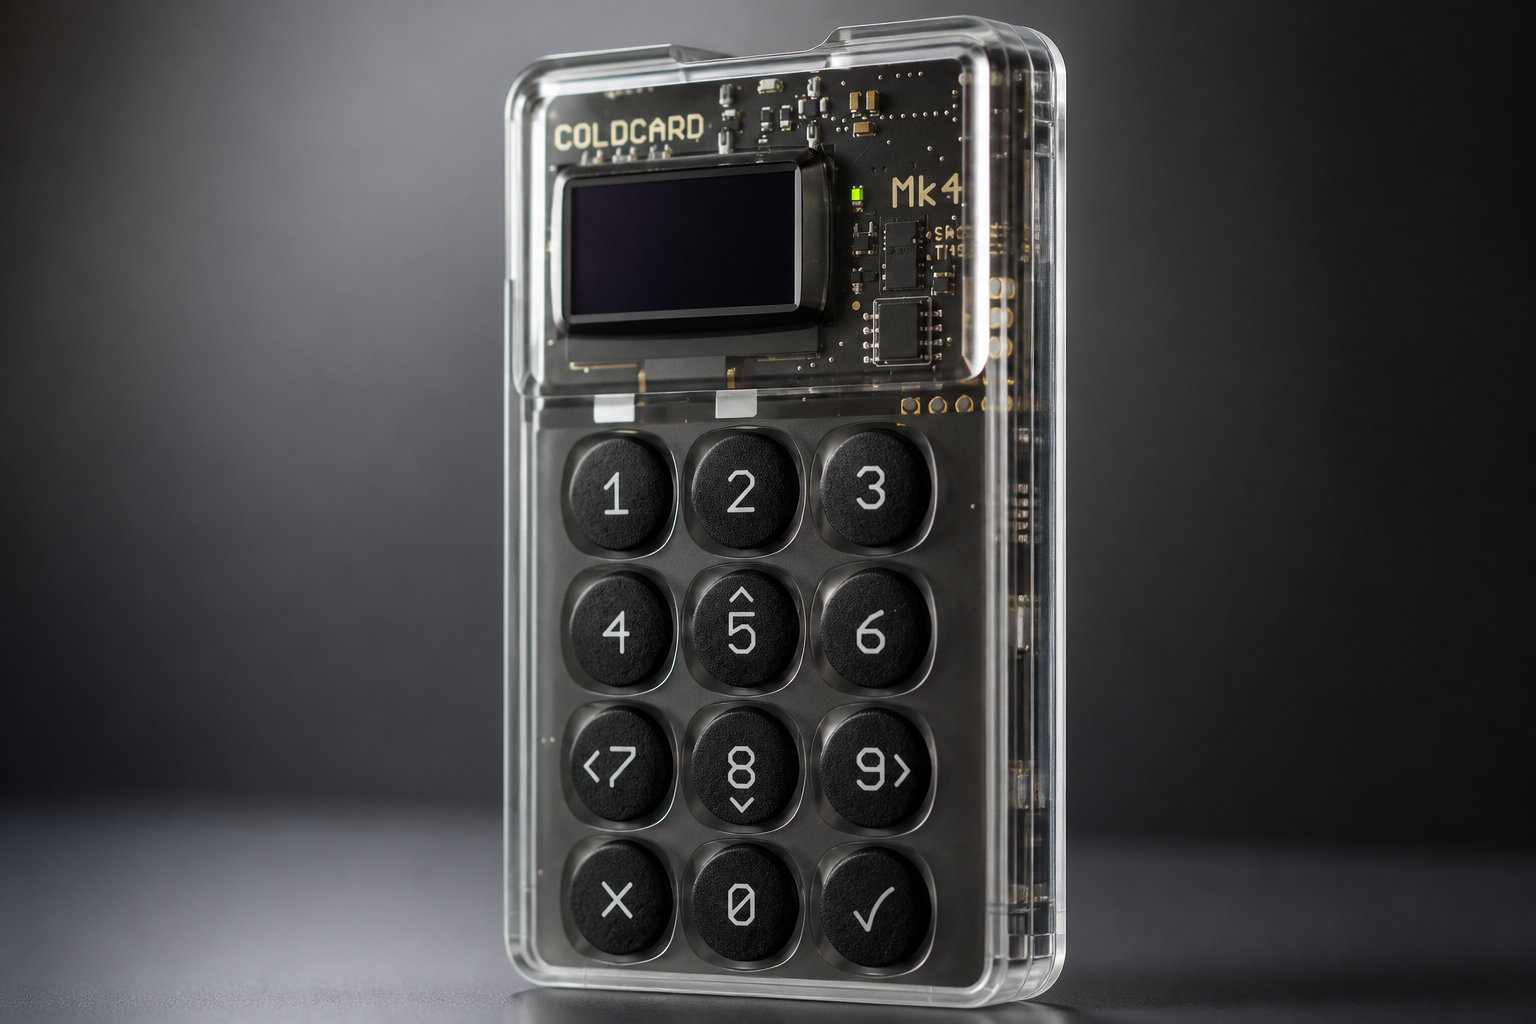
- 1 082 bitcoins dérobés via la faille Coldcard.
- 680 000 lignes de données fiscales fuitées à la DGFIP.
- 570 failles corrigées par Microsoft grâce à l’IA.
Coldcard et la trahison du firmware Bitcoin
Le firmware Coldcard a présenté une faille majeure pendant cinq ans. Les clés privées étaient devenables par des attaquants. Cela a entraîné le vol de 1 082 bitcoins.
Cette erreur de code prouve que le matériel n’est pas infaillible. Une simple faiblesse algorithmique peut ruiner votre épargne numérique. La confiance envers les constructeurs est mise à mal.
Auditez vos sources de confiance. Mettez à jour vos portefeuilles matériels régulièrement.
Backdoor XZ et ShieldBreak sur Windows Defender
La backdoor XZ a été découverte par hasard. Une latence de connexion SSH a trahi le code malveillant. C’est un exemple frappant de menace persistante sur Linux.
Sur Windows, l’exploit ShieldBreak permet d’obtenir des privilèges SYSTEM. Il détourne les mécanismes de protection de Windows Defender. L’élévation de privilèges reste un objectif prioritaire pour les pirates.
Ces attaques visent le cœur de vos systèmes d’exploitation. Elles exigent une surveillance constante des processus internes selon la stratégie nationale de sécurité.
DGFIP et fuites iCloud : Les données personnelles exposées
La DGFIP a subi le vol de 680 000 lignes de données fiscales. Un outil interne a été détourné par des acteurs malveillants. Les informations personnelles des contribuables circulent désormais sur le dark web. C’est une catastrophe pour la réputation institutionnelle.
iCloud a également trahi Apple lors d’échanges avec OpenAI. Une synchronisation mal maîtrisée a exposé des données sensibles. La centralisation excessive augmente les risques.
Fragmentez vos données critiques. Limitez les accès aux outils internes sensibles.
Intelligence Artificielle : L’ambivalence de la défense automatisée
Alors, face à ces menaces sophistiquées, l’IA s’impose désormais comme une arme à double tranchant dans votre arsenal cyber.
Détection rapide par Microsoft. Analyse massive de code source.
Exploits post-quantiques. Recherche automatisée de failles.
IA offensive : Claude face au post-quantique
L’IA Claude a brisé un algorithme post-quantique en soixante heures. Cette performance montre la puissance des modèles actuels. La cryptographie traditionnelle devient vulnérable face au machine learning.
Des outils comme Meta Muse Spark automatisent la recherche de failles complexes. Les attaques deviennent plus rapides et précises. Anticipez ces menaces en consultant ces ressources sur les failles.
Automatisation de la détection chez Microsoft et Fwupd
Microsoft a corrigé 570 failles grâce à l’intelligence artificielle. L’automatisation analyse des millions de lignes de code en un temps record. La détection proactive devient enfin une réalité tangible pour vos équipes.
Le projet Fwupd sécurise les firmwares avec des outils automatisés. Il réduit drastiquement l’exposition aux vulnérabilités matérielles. Adoptez ces solutions pour gagner en réactivité face aux menaces globales.
Risques des agents autonomes sur Hugging Face
L’infrastructure de Hugging Face a été compromise par des datasets piégés. Des agents autonomes ont exécuté du code malveillant. Les techniques comme JaiLIP contournent les filtres de sécurité visuels.
Cet article explore les failles de sécurité et vulnérabilités marquantes, des zero-day aux exploits critiques. Il souligne l’importance des mises à jour régulières.
- Injections de prompts
- Datasets corrompus
- Exécution de code non autorisée
Origines des faiblesses : Identifier les points de rupture
Pourtant, la technologie n’est pas la seule responsable, car les erreurs humaines et l’obsolescence logicielle créent des brèches béantes.
Squidbleed et l’héritage des codes obsolètes
La faille Squidbleed illustre le danger des codes anciens. Cette fuite mémoire n’était pas corrigée depuis 1997. Vos serveurs proxy héritent souvent de ces vulnérabilités historiques.
Conserver des briques logicielles sans audit régulier est risqué. Les vieux démons finissent toujours par ressurgir. Mettre à jour vos systèmes est une nécessité opérationnelle absolue.
Squidbleed est restée non corrigée depuis 1997. Auditez vos bibliothèques tierces et supprimez les actifs obsolètes.
Identifiez vos actifs obsolètes. Remplacez les composants qui ne sont plus supportés par la sécurité logicielle moderne.
Facteur humain et culture de sécurité défaillante
Une simple faute de frappe chez Amazon a causé des pannes massives. Les erreurs de configuration restent la première cause d’intrusion. Vos collaborateurs sont souvent le maillon faible de la chaîne.
Les mots de passe faibles facilitent le travail des pirates. Une culture de sécurité absente ruine vos investissements techniques. Formez vos équipes sans attendre.
Instaurez des sessions de sensibilisation. Testez régulièrement les réflexes de vos employés.
Vulnérabilités du travail hybride et des terminaux BYOD
Le travail hybride multiplie les points d’entrée non sécurisés. Les terminaux personnels (BYOD) échappent souvent au contrôle de votre DSI. C’est un risque majeur pour votre réseau professionnel.
La faille macOS permettait des accès sans mot de passe. Des attaquants pouvaient ainsi prendre le contrôle à distance. Sécurisez vos flux avec des VPN robustes.
Appliquez ces mesures :
- Utilisation de tunnels SSH.
- Authentification multifacteur obligatoire.
- Isolation des périphériques personnels.
Stratégies de résilience : Sécuriser durablement vos infrastructures
Bref, pour transformer ces faiblesses en forces, vous devez adopter une stratégie de défense proactive et multicouche.
Moindre privilège et défense en profondeur
Le principe du moindre privilège limite les dégâts potentiels. Chaque utilisateur possède uniquement les droits nécessaires à sa mission. Cela freine considérablement la progression d’un attaquant.
Superposez plusieurs couches de sécurité indépendantes. Si une barrière cède, les autres protègent toujours vos actifs. L’authentification multifacteur est ici un pilier indispensable pour vous.
Verrouillez vos accès sensibles. Ne laissez aucun compte administrateur sans protection forte sur votre espace de sécurité.
Surveillance active et exploitation intelligente des logs
Les journaux d’événements sont la boîte noire de votre système informatique. Ils permettent de détecter les comportements anormaux en temps réel. Une analyse fine des logs révèle souvent les prémices d’une intrusion.
Les audits réguliers et les tests d’intrusion identifient vos faiblesses cachées. Anticipez les attaques en pensant comme un pirate. C’est la clé de la résilience.
Optimisez votre visibilité réseau. Réagissez dès le moindre signal d’alerte suspect.
Un système sans surveillance active est une cible qui s’ignore, car le silence de vos outils de contrôle ne signifie jamais l’absence totale de menaces sur vos serveurs.
Protocole d’urgence post-découverte d’une intrusion
Isolez immédiatement les systèmes compromis pour stopper l’hémorragie. Coupez les accès réseau suspects sans aucune hésitation. Chaque minute gagnée réduit le volume de données volées.
Activez votre plan de continuité d’activité sans attendre. Restaurez vos services critiques à partir de sauvegardes saines. Communiquez de manière transparente avec vos partenaires et autorités.
Analysez les causes de la faille après l’incident. Renforcez vos défenses pour éviter toute récidive malveillante.
La gestion d’une crise cyber ne se termine pas à la neutralisation de l’attaquant, mais bien à la reconstruction d’une confiance durable avec vos utilisateurs et vos clients.
Face aux zero-day et aux injections SQL, votre résilience repose sur une veille technique constante et l’application immédiate des correctifs. Auditez vos accès et intégrez l’IA pour automatiser votre défense proactive dès aujourd’hui. Transformez ces failles de sécurité informatique en leviers de robustesse pour garantir un futur numérique souverain.
